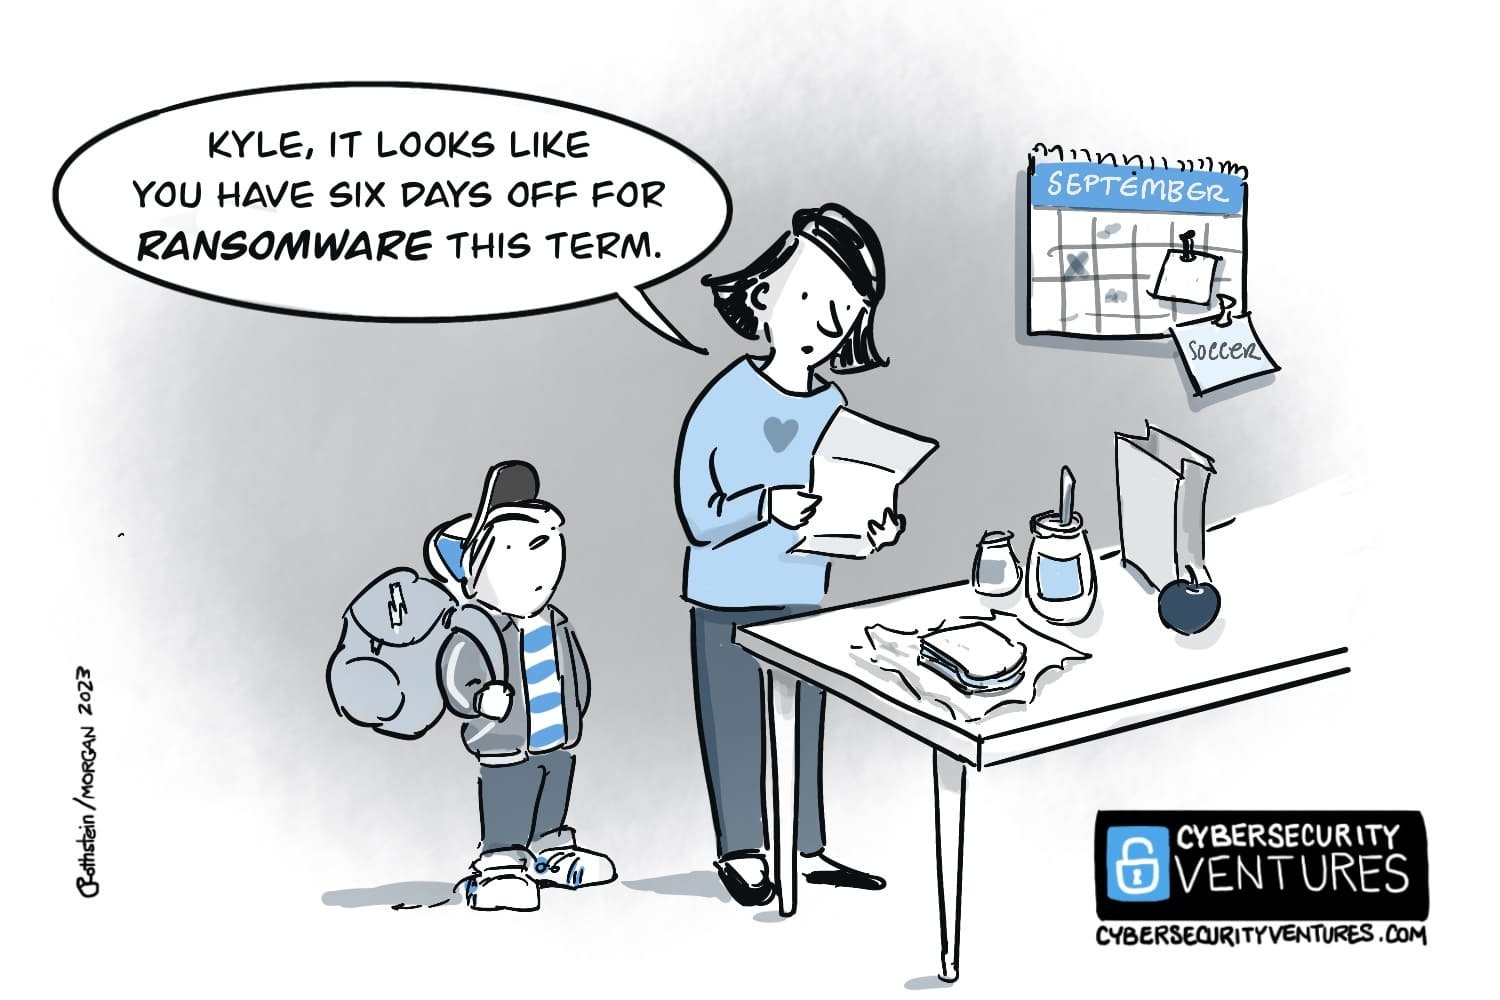
Dalam dunia digital seperti sekarang, keamanan siber atau cybersecurity menjadi hal yang sangat krusial. Banyak organisasi seringkali lalai dan sudah merasa aman ketika sudah berhasil mematuhi standar umum seperti sertifikasi ISMS dari ISO, namun apakah dengan memenuhi standar berarti kita sudah aman? Mari kita bahas compliance-driven dan awareness-driven dalam implementasi cybersecurity dan bagaimana pentingnya untuk mengintegrasikan kedua poin tersebut.
Compliance-Driven vs. Awareness-Driven Security
Compliance-Driven Security
- Pros: Memastikan kepatuhan pada regulasi, lebih mudah dengan framework yang jelas, dan dapat menjauhkan dari sanksi regulasi.
- Cons: Biasanya birokratis, fokus pada comply seminimal mungkin (tidak optimal), dan cenderung lambat mengikuti tren landskap keamanan siber.
Awareness-Driven Security
- Pros: Bottom-up approach yang membuat semua bagian organisasi merasa bertanggung jawab, membangun kultur awareness yang matang, dan lebih fleksibel merespon ancaman baru.
- Cons: Memerlukan investasi training dan waktu lebih besar, sulit diukur dengan metrik kuantitatif, dan sering tidak terhubung langsung dengan kebutuhan bisnis.
Berdasarkan data dari Varonis, 66% dari perusahaan berinvestasi pada cybersecurity karena adanya kebutuhan compliance. Ini menimbulkan gap dari keadaan perusahaan yang hanya ingin comply dan tidak benar-benar mengerti aspek how & why dari implementasi yang mereka lakukan.
Case Study: PDN Ransomware Attack
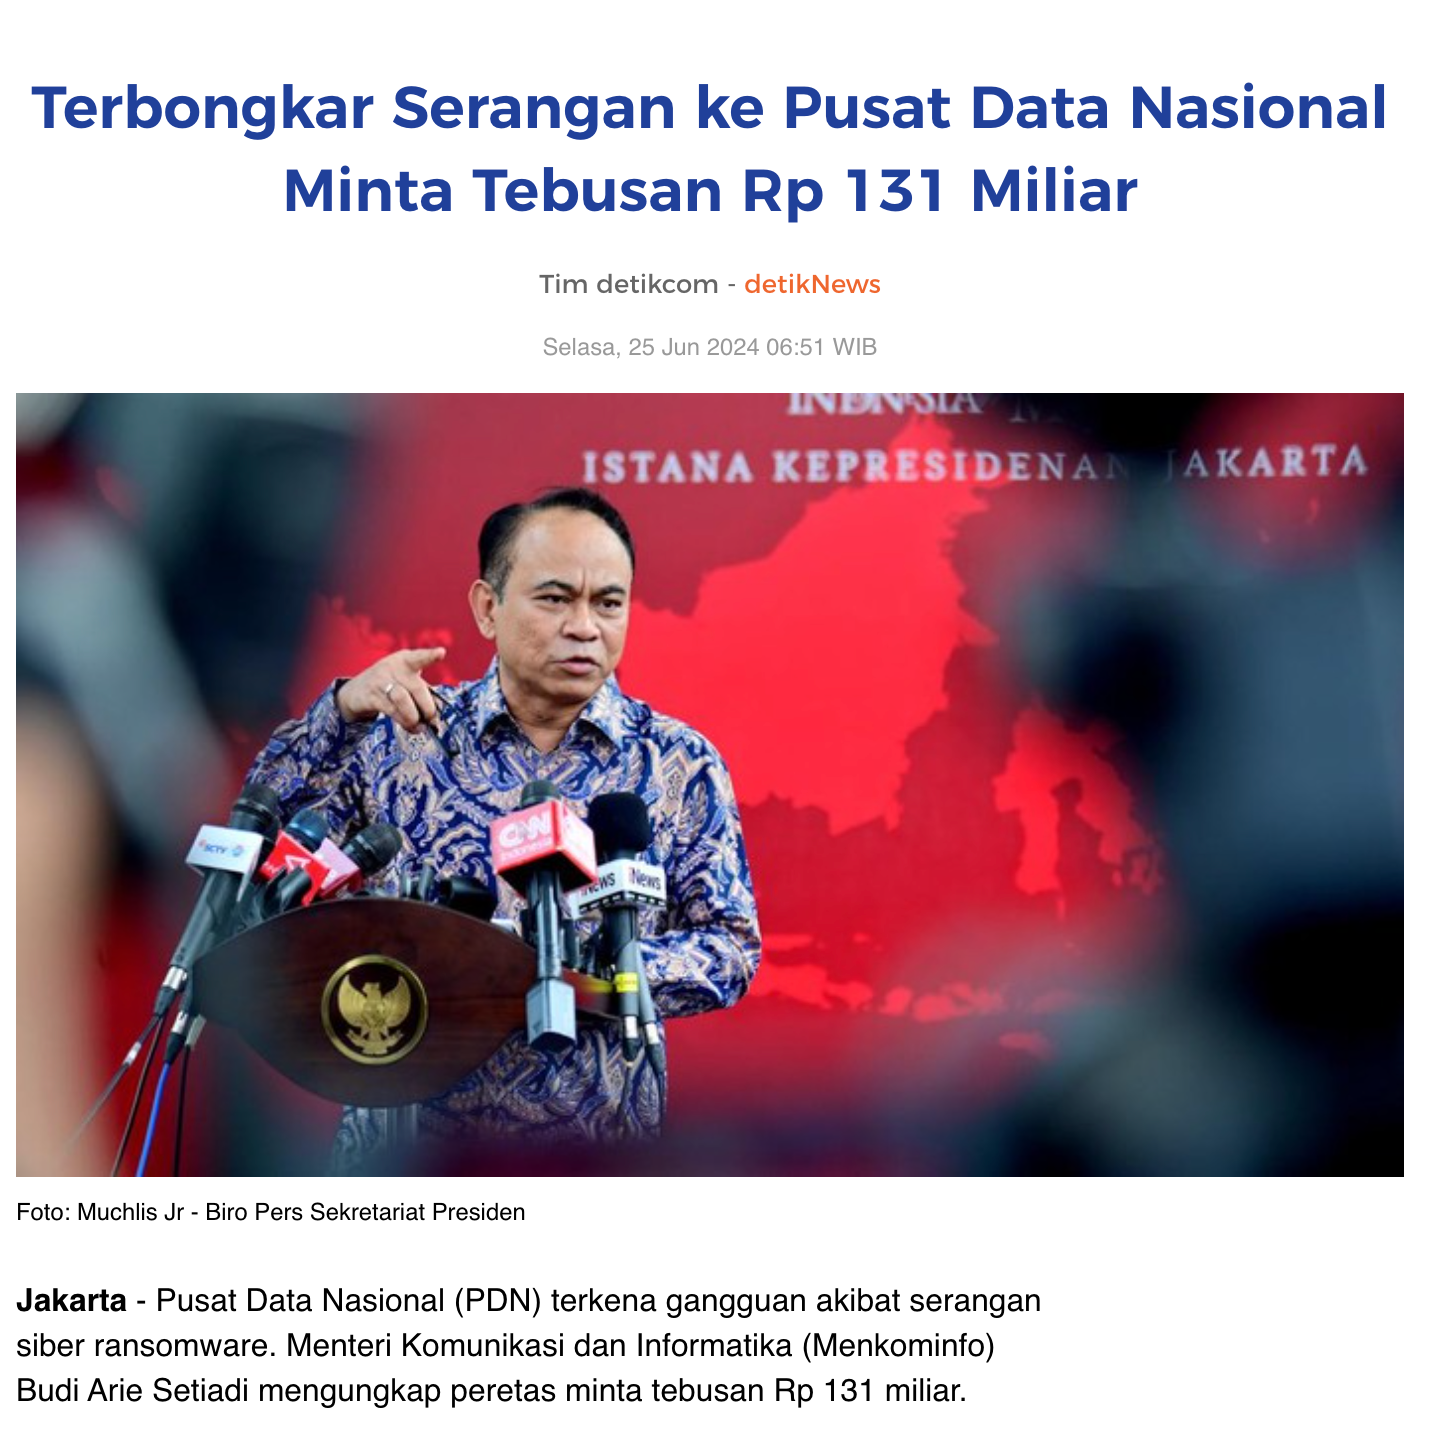
Baru saja kita dikejutkan dengan berita adanya serangan siber yang secara sukses berhasil melumpuhkan Pusat Data Nasional (PDN). Rasanya cukup valid kalau kita asumsikan bahwa sistem PDN sudah comply dengan regulasi dan standar umum seperti ISO 27001.
Meskipun demikian, kita bisa melihat adanya gap yang besar dalam penanganan insiden ini. Ketika insiden terjadi, kapabilitas dan awareness tim terkait dalam melakukan respon insiden dan pemulihan pasca insiden lah yang menentukan hasil akhirnya.
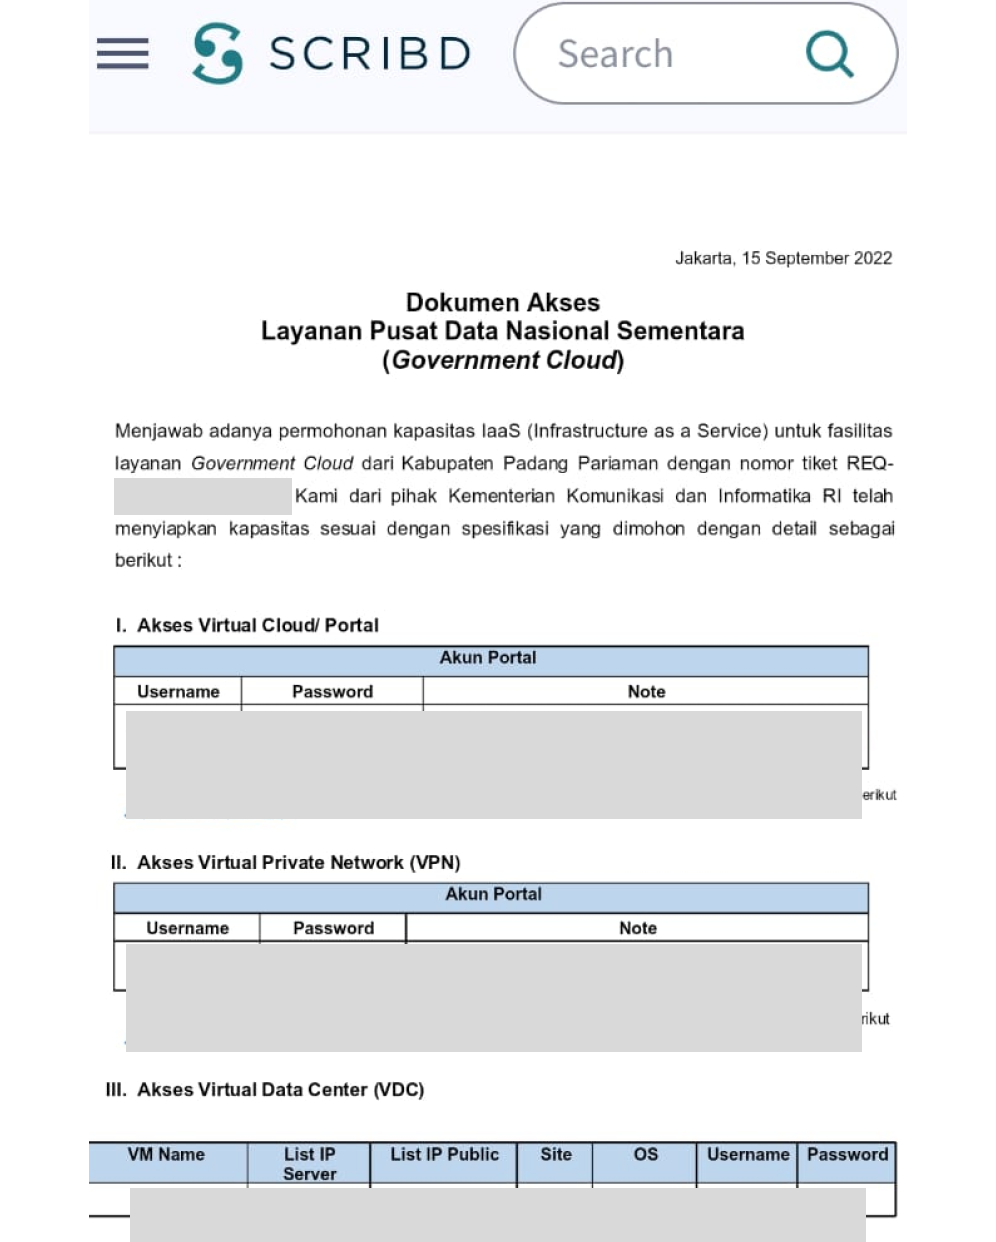
Didukung oleh fakta lapangan bahwa backup, yang selalu menjadi bagian penting dalam pemenuhan compliance, tidak benar-benar tereksekusi dengan baik. Ditambah lagi dengan mulai beredarnya berita mengenai dugaan kebocoran akses yang melibatkan keteledoran dalam distribusi dokumen penting.
Ini menjadi bukti bahwa sudah comply bukan berarti sudah "aman". Diperlukan awareness untuk menciptakan ruang yang aman dalam cyberspace.
Back-to-Basics: NIST CSF 2.0
Dari kasus tadi sebenarnya kita bisa simpulkan bahwa, we need more than just to comply! Mari kita kembali ke dasar sebelum masuk ke tahap implementasi. National Institute of Standards and Technology (NIST) punya framework yang bisa membantu kita sebagai kerangka berpikir.
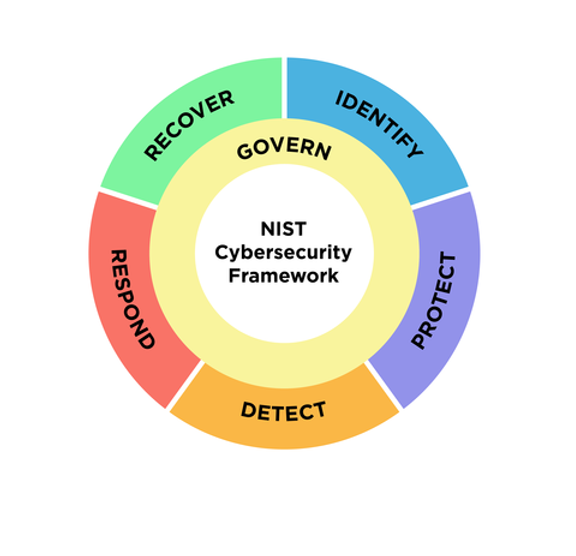
Cybersecurity Framework dari NIST bisa kita simplifikasi ke komponen-komponen berikut:
- Identify — Understand and manage organizational assets.
- Govern — Establish risk management strategies and policies.
- Protect — Implement safeguards to ensure service delivery.
- Detect — Identify cybersecurity events promptly.
- Respond — Develop and implement response plans.
- Recover — Maintain resilience and restore capabilities after an incident.
Implementasi ideal dimulai dengan identifikasi aset dan risiko, diikuti perencanaan proteksi, deteksi & respons insiden, serta pemulihan—semua dibarengi tata kelola governance yang transparan dan responsif.
Tantangan dan Khilaf yang Sering Terjadi
- Implementasi SOC Tanpa Dasar — Membangun Security Operations Center tanpa firewall, antivirus, dan kontrol dasar terlebih dahulu.
- Pengadaan Solusi Tanpa Pemahaman Kebutuhan — Membeli perangkat keamanan tanpa mengetahui kebutuhan sebenarnya.
- Compliance Without Awareness — Hanya fokus checklist tanpa menumbuhkan kesadaran, sehingga karyawan tetap rentan phishing dan social engineering.
Dari Kerangka Berpikir Menjadi Strategi
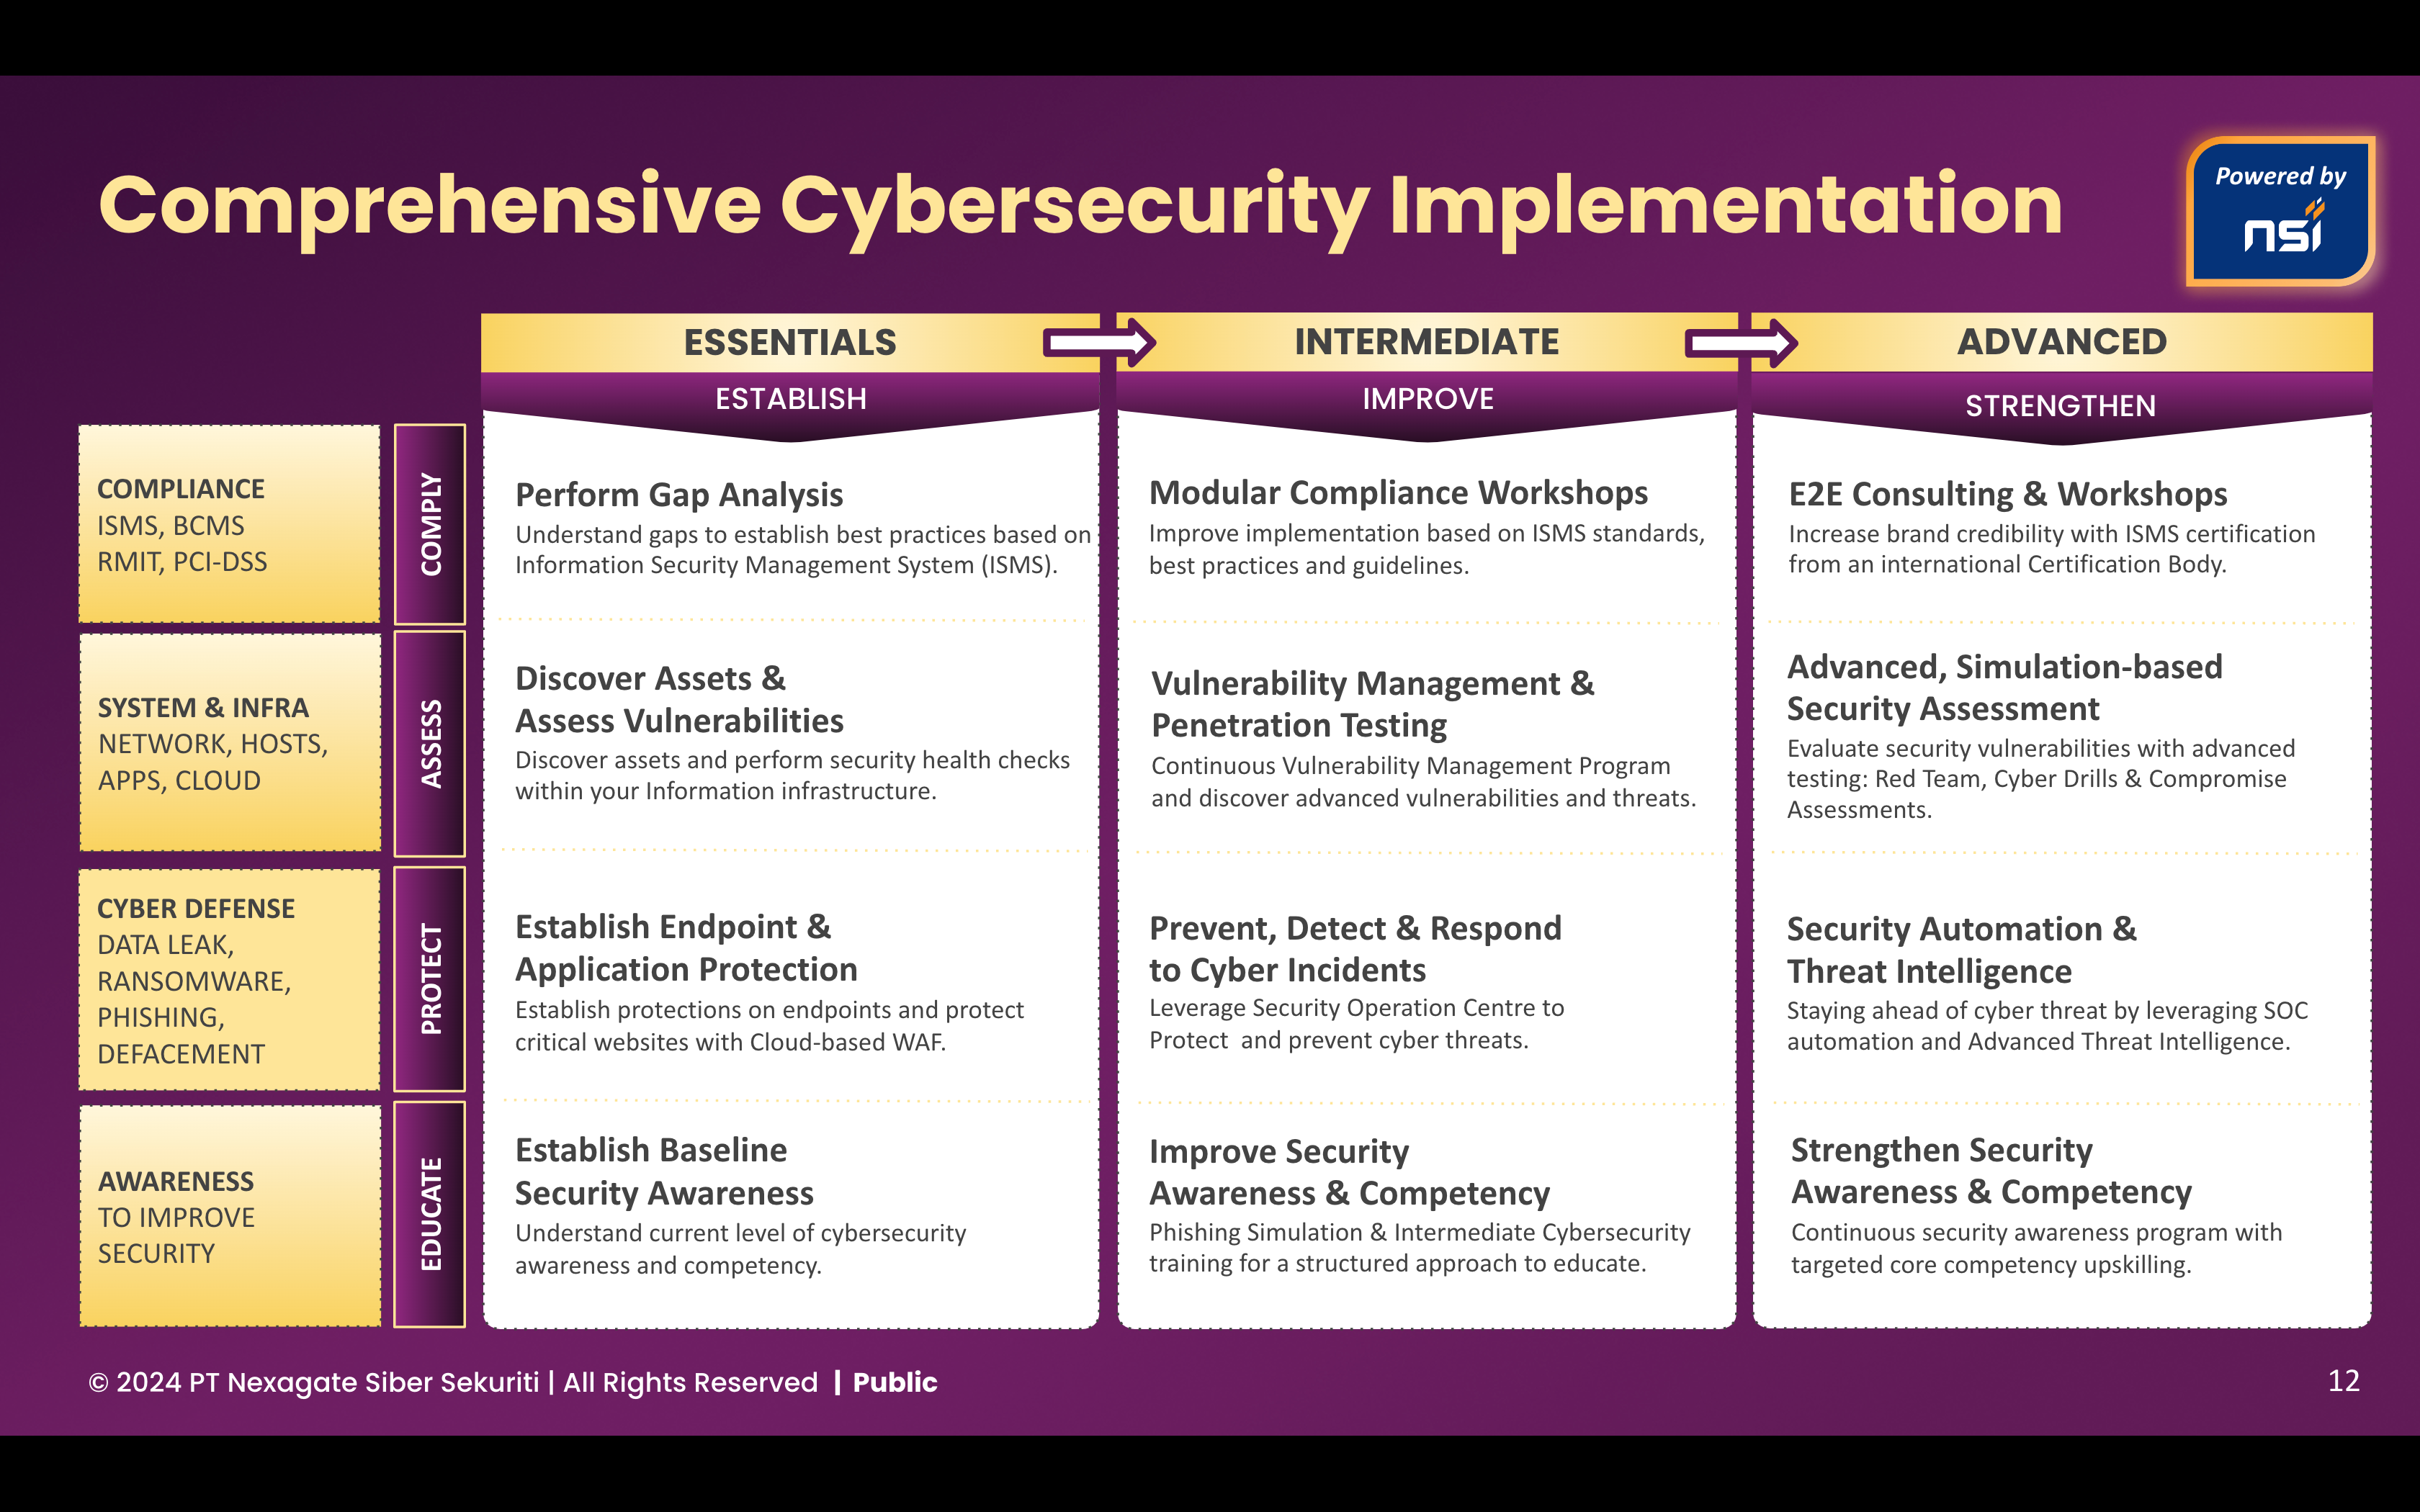
Nexagate's Approach — strategi nyata yang dapat ditindaklanjuti:
Phase 1: Essentials (Establish)
- Perform Gap Analysis — identifikasi celah keamanan informasi (mis. ISMS/ISO 27001).
- Discover Assets & Assess Vulnerabilities — inventaris aset digital dan health check awal.
- Establish Endpoint & Application Protection — endpoint protection dan firewall untuk aset berisiko tinggi.
- Establish Baseline Security Awareness — penilaian tingkat kesadaran siber di organisasi.
Phase 2: Intermediate (Improve)
- Modular Compliance Workshops — gunakan compliance untuk meningkatkan implementasi.
- Vulnerability Management & Penetration Testing — secara berkelanjutan.
- Prevent, Detect & Respond to Cyber Incidents — implementasi SOC.
- Improve Security Awareness & Competency — training plus simulasi phishing.
Phase 3: Advanced (Strengthen)
- E2E Consulting & Workshops — sertifikasi dan assessment lanjutan.
- Advanced, Simulation-based Security Assessment — Red Team, cyber drill, compromise assessment.
- Security Automation & Threat Intelligence — otomasi deteksi dan respons insiden.
- Strengthen Security Awareness & Competency — program berkelanjutan untuk seluruh organisasi.
Kesimpulan
Balancing compliance with awareness, didukung kerangka berpikir berdasarkan standar Cybersecurity Framework International, dapat membantu mengoptimalkan dampak implementasi cybersecurity. Budaya organisasi dengan awareness yang tinggi membantu mengamankan organisasi secara holistik.
Mari evaluasi implementasi cybersecurity sekarang! Jangan hanya menjadikan cybersecurity kewajiban compliance. Mari bangun budaya sadar siber yang meminimalisir terjadinya insiden.
For further discussion, contact Nexagate. Let's secure your organization together — hubungi kami.